
Escritórios de contabilidade e empresas precisam de processos que permitam conferir movimentações financeiras, prevenir falhas e fraudes, cumprir obrigações e proteger informações. A qualidade desses processos depende da definição de responsabilidades, da análise dos riscos e da documentação dos controles realizados.
Este treinamento apresenta uma abordagem prática de compliance financeiro, controles internos e prevenção à lavagem de dinheiro, com foco nas rotinas dos escritórios contábeis e de seus clientes. Serão trabalhadas referências nacionais e internacionais, incluindo COSO, gestão de compliance e segurança da informação, distinguindo obrigações legais de boas práticas de gestão.
Ao longo dos dois encontros, os participantes analisarão situações de risco, controles contábeis, financeiros e orçamentários, procedimentos de conhecimento de clientes e fornecedores e medidas de prevenção à corrupção. A aplicação será orientada por exemplos, modelos de controles e um estudo de caso integrado para elaboração de um plano de ação compatível com o porte e a atividade da organização.
• Contadores e profissionais de escritórios de contabilidade
• Gestores, empreendedores e responsáveis por processos administrativos e financeiros
• Analistas, assistentes e coordenadores contábeis e financeiros
• Auditores, consultores e profissionais de controles internos e compliance
• Profissionais envolvidos na gestão de riscos, integridade e proteção de informações
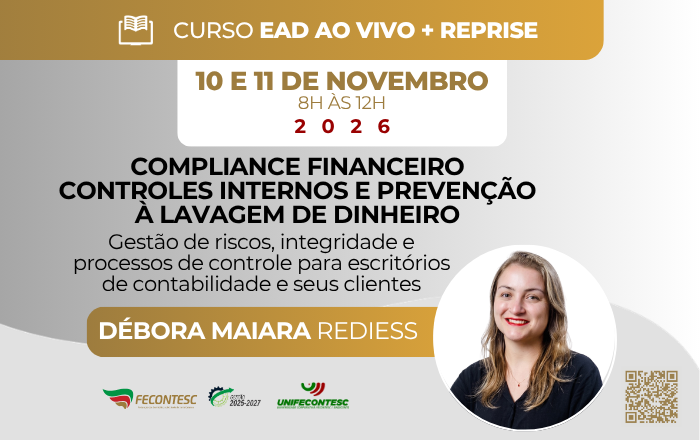
Débora Maiara Rediess
Profissional da área fiscal e contábil com mais de 8 anos de experiência em empresas de médio e grande porte, atuando diretamente com rotinas tributárias, conferência fiscal, validações operacionais e suporte estratégico às áreas administrativas e financeiras.
Possui experiência em liderança de equipes, padronização de processos, treinamentos corporativos e orientação técnica voltada à aplicação prática das rotinas fiscais no dia a dia das empresas.
Atualmente atua com consultoria fiscal e treinamentos técnicos, levando conteúdo atualizado, linguagem acessível e foco totalmente prático aos profissionais da área contábil e empresarial.
• Objetivos de desempenho, confiabilidade das informações e conformidade nas rotinas financeiras
• Missão e atividades da gestão de compliance: políticas, orientação, acompanhamento e melhoria
• Relacionamento do compliance com a contabilidade, o financeiro, a gestão, a auditoria e a tecnologia da informação
• Responsabilidades do escritório contábil e do cliente: limites da atuação, contratação e documentação
• Obrigações legais, referenciais de gestão e boas práticas: diferenças na aplicação
• Objetivos, componentes e princípios do controle interno eficaz no COSO 2013
• COSO ERM 2017: gestão de riscos integrada à estratégia e ao desempenho
• Identificação e avaliação de riscos operacionais, financeiros, de fraude e de conformidade
• Matriz de riscos: probabilidade, impacto, controles existentes e risco residual
• Segregação de funções, níveis de aprovação e controles compensatórios em equipes reduzidas
• Monitoramento, registro de deficiências e acompanhamento das ações corretivas
• Mapeamento de processos e identificação de pontos de controle no ambiente corporativo
• Contas a pagar e a receber: cadastro, autorização, liquidação e documentação de suporte
• Conciliações bancárias e conferência entre documentos, movimentações e registros contábeis
• Prevenção de pagamentos duplicados, alteração indevida de dados bancários e despesas sem suporte
• Movimentações entre sócios e empresa, reembolsos e pagamentos a terceiros
• Controles orçamentários: previsão, realizado, desvios e medidas de correção
• Evidências de execução, tratamento de exceções e indicadores de acompanhamento
• Procedimentos de cadastro, verificação e atualização de informações de clientes e fornecedores
• Identificação de sócios, representantes e beneficiário final no contexto da prevenção à lavagem de dinheiro
• Análise da atividade, finalidade da contratação e compatibilidade das operações com o perfil cadastral
• Pessoas expostas politicamente e outros fatores de risco: análise e medidas proporcionais
• Classificação de riscos e diligência inicial e contínua
• Registro de inconsistências e critérios de aprovação e reavaliação de relacionamentos
• Conceitos de lavagem de dinheiro, financiamento do terrorismo e da proliferação de armas de destruição em massa
• Lei nº 9.613/1998 e Resolução CFC nº 1.721/2024, com suas alterações: alcance e responsabilidades
• Abordagem baseada em riscos aplicada aos profissionais e às organizações contábeis
• Políticas e procedimentos de identificação, manutenção de registros e análise de operações
• Sinais de alerta: operações incompatíveis, pagamentos por terceiros, fracionamento e ausência de justificativa econômica
• Comunicações ao Conselho de Controle de Atividades Financeiras (Coaf): hipóteses, prazos e sigilo
• Comunicação de não ocorrência ao CFC: enquadramento, prazo e distinção das comunicações ao Coaf
• Documentação das análises e diferença entre indício, suspeita e comprovação de ilícito
• Lei Anticorrupção e medidas de integridade aplicáveis às relações com a administração pública
• Conflitos de interesses, brindes, presentes, hospitalidades e relacionamento com terceiros
• Código de conduta, políticas internas, treinamento e canais de relato
• ISO 37301: fundamentos do sistema de gestão de compliance e aplicação proporcional à organização
• Comprometimento da direção, responsabilidades, avaliação de riscos e documentação
• Tratamento de desvios, ações corretivas e melhoria contínua
• Família ISO/IEC 27000: conceitos e relação com a gestão da segurança da informação
• ISO/IEC 27001 e ISO/IEC 27002: requisitos de gestão e referências para controles de segurança
• Confidencialidade, integridade e disponibilidade de informações contábeis e financeiras
• Controle de acessos, autenticação, certificados digitais e procurações eletrônicas
• Compartilhamento de documentos, cópias de segurança e prevenção de fraudes por mensagens e e-mails
• Proteção de dados pessoais e interface com a Lei Geral de Proteção de Dados Pessoais (LGPD)
• Resposta a incidentes, continuidade das rotinas e responsabilidades de colaboradores e prestadores
• Estudo de caso de escritório contábil e cliente com falhas de cadastro, pagamentos e registros
• Identificação dos riscos e seleção dos controles prioritários
• Elaboração de matriz de riscos e controles com responsáveis e evidências
• Análise de situação com sinais de alerta e definição do fluxo de avaliação
• Plano de ação com prioridades, responsáveis, prazos e indicadores
• Checklist de implementação e acompanhamento periódico
• Exercício com resolução comentada
Módulos 1 a 4: responsabilidades de compliance, COSO, gestão de riscos, controles contábeis, financeiros e orçamentários e procedimentos de conhecimento de clientes e fornecedores.
Módulos 5 a 8: prevenção à lavagem de dinheiro e ao financiamento do terrorismo, prevenção à corrupção, ISO 37301, segurança da informação e oficina de implementação.
• Critérios para identificar riscos e priorizar controles no escritório e nos clientes.
• Modelo de matriz de riscos e controles e roteiro de conhecimento de clientes e fornecedores.
• Orientações para estruturar aprovações, conciliações e documentação das rotinas financeiras.
• Compreensão do alcance das obrigações de prevenção à lavagem de dinheiro aplicáveis à atuação contábil.
• Critérios para avaliar sinais de alerta e documentar o encaminhamento das análises.
• Referências para políticas de integridade e proteção de informações.
• Modelo de plano de ação e checklist para iniciar a implementação e monitorar melhorias.
• Lei nº 9.613/1998 e alterações — prevenção à lavagem de dinheiro e deveres das pessoas obrigadas.
• Lei nº 13.810/2019 — cumprimento de sanções do Conselho de Segurança das Nações Unidas, no contexto aplicável à prevenção ao financiamento do terrorismo e da proliferação.
• Resolução CFC nº 1.721/2024, com suas alterações, e orientações oficiais do CFC sobre abordagem baseada em riscos e comunicações.
• Lei nº 12.846/2013 e Decreto nº 11.129/2022 — Lei Anticorrupção e parâmetros de programas de integridade.
• Lei nº 13.709/2018 e alterações — Lei Geral de Proteção de Dados Pessoais.
• COSO Internal Control — Integrated Framework (2013) — controles internos.
• COSO Enterprise Risk Management — Integrating with Strategy and Performance (2017) — gestão de riscos corporativos.
• ISO 37301 — sistemas de gestão de compliance.
• Família ISO/IEC 27000, com ênfase nas ISO/IEC 27001 e 27002 — segurança da informação.
• Orientações oficiais do CFC, Coaf, Controladoria-Geral da União e Autoridade Nacional de Proteção de Dados pertinentes aos temas abordados.
As referências COSO e ISO serão abordadas como fundamentos de gestão e aplicação prática. O treinamento não constitui formação de auditor de certificação. A legislação e os atos regulamentares serão considerados conforme sua vigência na data do curso.